Domain allgemeininteresse.de kaufen?
Wir ziehen mit dem Projekt
allgemeininteresse.de um.
Sind Sie am Kauf der Domain
allgemeininteresse.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain allgemeininteresse.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **

Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
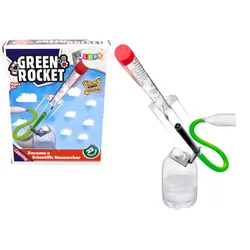
Ökologische Druckluftrakete Wissenschaftliche Erfahrung 23 ElÖkologische Druckluftrakete Wissenschaftliche Erfahrung 23 El Die ökologische Druckluftrakete ist ein innovatives Spielzeug, das Lernen mit kreativem Spielen verbindet und sich perfekt für experimentierfreudige Kinder eignet, die die Geheimnisse der Natur entdecken möchten. Mit dem Set können Sie selbständig ein faszinierendes wissenschaftliches Experiment durchführen, das mit Sicherheit viele Stunden voller Freude und Bildung bereiten wird. Die Rakete wird aus Abfallmaterialien wie Limonadenflaschen und Zeitungsseiten hergestellt und ist damit ein einzigartiges Beispiel für umweltfreundliches Design. Kinder können lernen, wie sie alltägliche Materialien in ein funktionierendes Modell einer Rakete verwandeln, die mit Druckluft angetrieben wird. Der Prozess der Herstellung einer Rakete fördert nicht nur handwerkliche Fähigkeiten, sondern vermittelt Kindern auch die Grundlagen der Physik und die Funktionsweise von Druckluft. Das Set enthält alle notwendigen Elemente, die Ihnen den Bau einer Rakete ermöglichen, sowie eine ausführliche Anleitung, die Sie Schritt für Schritt durch den Bau- und Startprozess führt. Nachdem Sie die Rakete zusammengebaut haben, müssen Sie nur noch auf die leere Flasche treten, um sie bis zu 25 Meter hoch zu schießen! Mit diesem Spielzeug lernen Kinder nicht nur die Prinzipien der Physik wie Luftdruck und Reaktionskraft kennen, sondern entwickeln auch ihre Kreativität und technischen Fähigkeiten. Die Öko-Rakete ist ein tolles Beispiel dafür, wie Recyclingmaterialien in Bildungsprojekten eingesetzt werden können und so ökologische Verantwortung und Schonung der Umwelt gefördert werden. Verpackungsmaße: 22cm x 17cm x 4,5cm Es ist CE-zertifiziert und entspricht der EN71-Norm. Für Kinder ab 3 Jahren gedacht.5,85 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
Habermas, Jürgen: Erkenntnis und InteresseErkenntnis und Interesse , Im Anhang: "Nach dreißig Jahren. Bemerkungen zu Erkenntnis und Interesse" , Einarmwischer > Karosserie & Exterieur Styling , Erscheinungsjahr: 200805, Produktform: Leinen, Autoren: Habermas, Jürgen, Seitenzahl/Blattzahl: 422, Fachschema: Habermas, Jürgen~Soziologie / Theorie, Philosophie, Anthropologie~Epistemologie~Erkenntnistheorie~Philosophie / Erkenntnis, Fachkategorie: Epistemologie und Erkenntnistheorie~Moderne Philosophie: nach 1800, Zeitraum: 1500 bis heute, Warengruppe: HC/Philosophie/20./21. Jahrhundert, Fachkategorie: Sozialtheorie, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Meiner Felix Verlag GmbH, Verlag: Meiner Felix Verlag GmbH, Verlag: Meiner, F, Länge: 196, Breite: 134, Höhe: 26, Gewicht: 420, Produktform: Leinen, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,24,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Was macht diese Entdeckung oder Erkenntnis so bedeutend?
Diese Entdeckung ist bedeutend, weil sie ein neues Verständnis für ein komplexes Problem liefert. Sie hat das Potenzial, die bisherigen Annahmen und Theorien zu revolutionieren. Ihre Auswirkungen könnten weitreichend sein und neue Möglichkeiten für zukünftige Forschung eröffnen. **
-
Ist Erkenntnis ohne Erfahrung möglich?
Ist Erkenntnis ohne Erfahrung möglich? Diese Frage ist Gegenstand intensiver philosophischer Debatten. Einige argumentieren, dass Erkenntnis ohne Erfahrung durch rationale Schlussfolgerungen oder Intuition möglich ist. Andererseits behaupten viele, dass Erfahrung eine grundlegende Rolle bei der Erkenntnisgewinnung spielt, da sie uns ermöglicht, Informationen zu sammeln und zu verarbeiten. Es gibt auch die Ansicht, dass sowohl Erfahrung als auch Vernunft zusammenarbeiten, um Erkenntnis zu ermöglichen. Letztendlich bleibt die Frage nach der Möglichkeit von Erkenntnis ohne Erfahrung eine komplexe und kontroverse Frage in der Philosophie. **


Wie kann man durch Forschung und Erfahrung neuen Erkenntnissen gewinnen und Wissen erweitern?
Durch Forschung können neue Daten gesammelt und analysiert werden, um bestehende Theorien zu überprüfen oder neue Hypothesen aufzustellen. Durch Erfahrung können vorhandene Kenntnisse angewendet und vertieft werden, um ein besseres Verständnis für ein bestimmtes Thema zu entwickeln. Die Kombination aus Forschung und Erfahrung ermöglicht es, neue Erkenntnisse zu gewinnen und das Wissen auf einem bestimmten Gebiet zu erweitern. **
Was ist der Unterschied zwischen Neugier und fehlender Erfahrung?
Neugier bezieht sich auf das Interesse und den Wunsch, etwas Neues zu entdecken oder zu erfahren. Es ist eine positive Eigenschaft, die den Wunsch nach Wissen und Verständnis antreibt. Fehlende Erfahrung hingegen bedeutet, dass jemand noch nicht genügend Gelegenheit hatte, bestimmte Erfahrungen zu machen oder bestimmte Fähigkeiten zu entwickeln. Es ist ein Mangel an praktischem Wissen oder Können in einem bestimmten Bereich. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
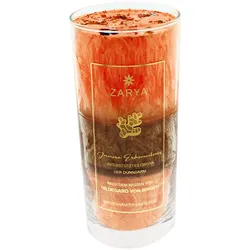
Heilkräuterkerze »Innere Erkenntnis«Heilkräuterkerzen nach dem Wissen der Hildegard von Bingen Diese hochwertigen Heilkräuterkerzen vereinen das Wissen der Hildegard von Bingen, Heilsteine der Organuhr sowie die Aromatherapie und sind mit 100 Prozent naturreinen ätherischen Ölen handgegossen. Sie sind aus Palmwachs (kbA) und haben je Kerze eine Brenndauer von ca. 72 Stunden. Genießen Sie gefühlvolle florale, fruchtige, orientalische oder Gourmet-Duftbilder, inspiriert von den Schätzen der Natur, fernen Orten, alten Mythen und der Schönheit des Lebens, die zur Entspannung und inneren Harmonie führen. Folgende Charakteristika zeichnen unsere liebevoll gefertigten Heilkräuterkerzen aus: 100 % hochwertiges pflanzliches Stearin aus kontrollierten Anbauplantagen 100 % naturreine ätherische Öle in Bio-Qualität und natürliche Holzdochte 100 % handgegossen in Deutschland In Erinnerung bleibendes Design der Glasbehälter Bezaubernde Duftkerzen mit edler Geschenkverpackung Angenehme Naturakustik durch das Knistern des Holzdochts Ohne Zusatz von Alkohol Ohne Aluminiumverbindungen Ohne Lanoline, Silikone, Vaseline Ohne Propylenglycol Ohne PEG Brenndauer ca. 72 Stunden Maße: Höhe 16 cm, Durchmesser 7 cm Innere Erkenntnis Unterstütztes Organ »der Dünndarm« Auf der spirituellen Ebene verleiht der Dünndarm die Fähigkeit, Sachverhalte voneinander zu unterscheiden und die eigenen wahren Gefühle zu erkennen. Der Dünndarm hilft dabei, sich mit den eigenen Gedanken, Wünschen und Zielen auseinanderzusetzen. Auf der körperlichen Ebene prüft der Dünndarm die aufgenommene Nahrung und unterscheidet, welche Bestandteile der Nahrung verwertbar sind und welche nicht.39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
Ökologische Druckluftrakete Wissenschaftliche Erfahrung 23 ElÖkologische Druckluftrakete Wissenschaftliche Erfahrung 23 El Die ökologische Druckluftrakete ist ein innovatives Spielzeug, das Lernen mit kreativem Spielen verbindet und sich perfekt für experimentierfreudige Kinder eignet, die die Geheimnisse der Natur entdecken möchten. Mit dem Set können Sie selbständig ein faszinierendes wissenschaftliches Experiment durchführen, das mit Sicherheit viele Stunden voller Freude und Bildung bereiten wird. Die Rakete wird aus Abfallmaterialien wie Limonadenflaschen und Zeitungsseiten hergestellt und ist damit ein einzigartiges Beispiel für umweltfreundliches Design. Kinder können lernen, wie sie alltägliche Materialien in ein funktionierendes Modell einer Rakete verwandeln, die mit Druckluft angetrieben wird. Der Prozess der Herstellung einer Rakete fördert nicht nur handwerkliche Fähigkeiten, sondern vermittelt Kindern auch die Grundlagen der Physik und die Funktionsweise von Druckluft. Das Set enthält alle notwendigen Elemente, die Ihnen den Bau einer Rakete ermöglichen, sowie eine ausführliche Anleitung, die Sie Schritt für Schritt durch den Bau- und Startprozess führt. Nachdem Sie die Rakete zusammengebaut haben, müssen Sie nur noch auf die leere Flasche treten, um sie bis zu 25 Meter hoch zu schießen! Mit diesem Spielzeug lernen Kinder nicht nur die Prinzipien der Physik wie Luftdruck und Reaktionskraft kennen, sondern entwickeln auch ihre Kreativität und technischen Fähigkeiten. Die Öko-Rakete ist ein tolles Beispiel dafür, wie Recyclingmaterialien in Bildungsprojekten eingesetzt werden können und so ökologische Verantwortung und Schonung der Umwelt gefördert werden. Verpackungsmaße: 22cm x 17cm x 4,5cm Es ist CE-zertifiziert und entspricht der EN71-Norm. Für Kinder ab 3 Jahren gedacht.5,85 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
Habermas, Jürgen: Erkenntnis und InteresseErkenntnis und Interesse , Im Anhang: "Nach dreißig Jahren. Bemerkungen zu Erkenntnis und Interesse" , Einarmwischer > Karosserie & Exterieur Styling , Erscheinungsjahr: 200805, Produktform: Leinen, Autoren: Habermas, Jürgen, Seitenzahl/Blattzahl: 422, Fachschema: Habermas, Jürgen~Soziologie / Theorie, Philosophie, Anthropologie~Epistemologie~Erkenntnistheorie~Philosophie / Erkenntnis, Fachkategorie: Epistemologie und Erkenntnistheorie~Moderne Philosophie: nach 1800, Zeitraum: 1500 bis heute, Warengruppe: HC/Philosophie/20./21. Jahrhundert, Fachkategorie: Sozialtheorie, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Meiner Felix Verlag GmbH, Verlag: Meiner Felix Verlag GmbH, Verlag: Meiner, F, Länge: 196, Breite: 134, Höhe: 26, Gewicht: 420, Produktform: Leinen, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,24,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was macht diese Entdeckung oder Erkenntnis so bedeutend?
Diese Entdeckung ist bedeutend, weil sie ein neues Verständnis für ein komplexes Problem liefert. Sie hat das Potenzial, die bisherigen Annahmen und Theorien zu revolutionieren. Ihre Auswirkungen könnten weitreichend sein und neue Möglichkeiten für zukünftige Forschung eröffnen. **
-
Ist Erkenntnis ohne Erfahrung möglich?
Ist Erkenntnis ohne Erfahrung möglich? Diese Frage ist Gegenstand intensiver philosophischer Debatten. Einige argumentieren, dass Erkenntnis ohne Erfahrung durch rationale Schlussfolgerungen oder Intuition möglich ist. Andererseits behaupten viele, dass Erfahrung eine grundlegende Rolle bei der Erkenntnisgewinnung spielt, da sie uns ermöglicht, Informationen zu sammeln und zu verarbeiten. Es gibt auch die Ansicht, dass sowohl Erfahrung als auch Vernunft zusammenarbeiten, um Erkenntnis zu ermöglichen. Letztendlich bleibt die Frage nach der Möglichkeit von Erkenntnis ohne Erfahrung eine komplexe und kontroverse Frage in der Philosophie. **
-
Wie kann man durch Forschung und Erfahrung neuen Erkenntnissen gewinnen und Wissen erweitern?
Durch Forschung können neue Daten gesammelt und analysiert werden, um bestehende Theorien zu überprüfen oder neue Hypothesen aufzustellen. Durch Erfahrung können vorhandene Kenntnisse angewendet und vertieft werden, um ein besseres Verständnis für ein bestimmtes Thema zu entwickeln. Die Kombination aus Forschung und Erfahrung ermöglicht es, neue Erkenntnisse zu gewinnen und das Wissen auf einem bestimmten Gebiet zu erweitern. **
-
Was ist der Unterschied zwischen Neugier und fehlender Erfahrung?
Neugier bezieht sich auf das Interesse und den Wunsch, etwas Neues zu entdecken oder zu erfahren. Es ist eine positive Eigenschaft, die den Wunsch nach Wissen und Verständnis antreibt. Fehlende Erfahrung hingegen bedeutet, dass jemand noch nicht genügend Gelegenheit hatte, bestimmte Erfahrungen zu machen oder bestimmte Fähigkeiten zu entwickeln. Es ist ein Mangel an praktischem Wissen oder Können in einem bestimmten Bereich. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.